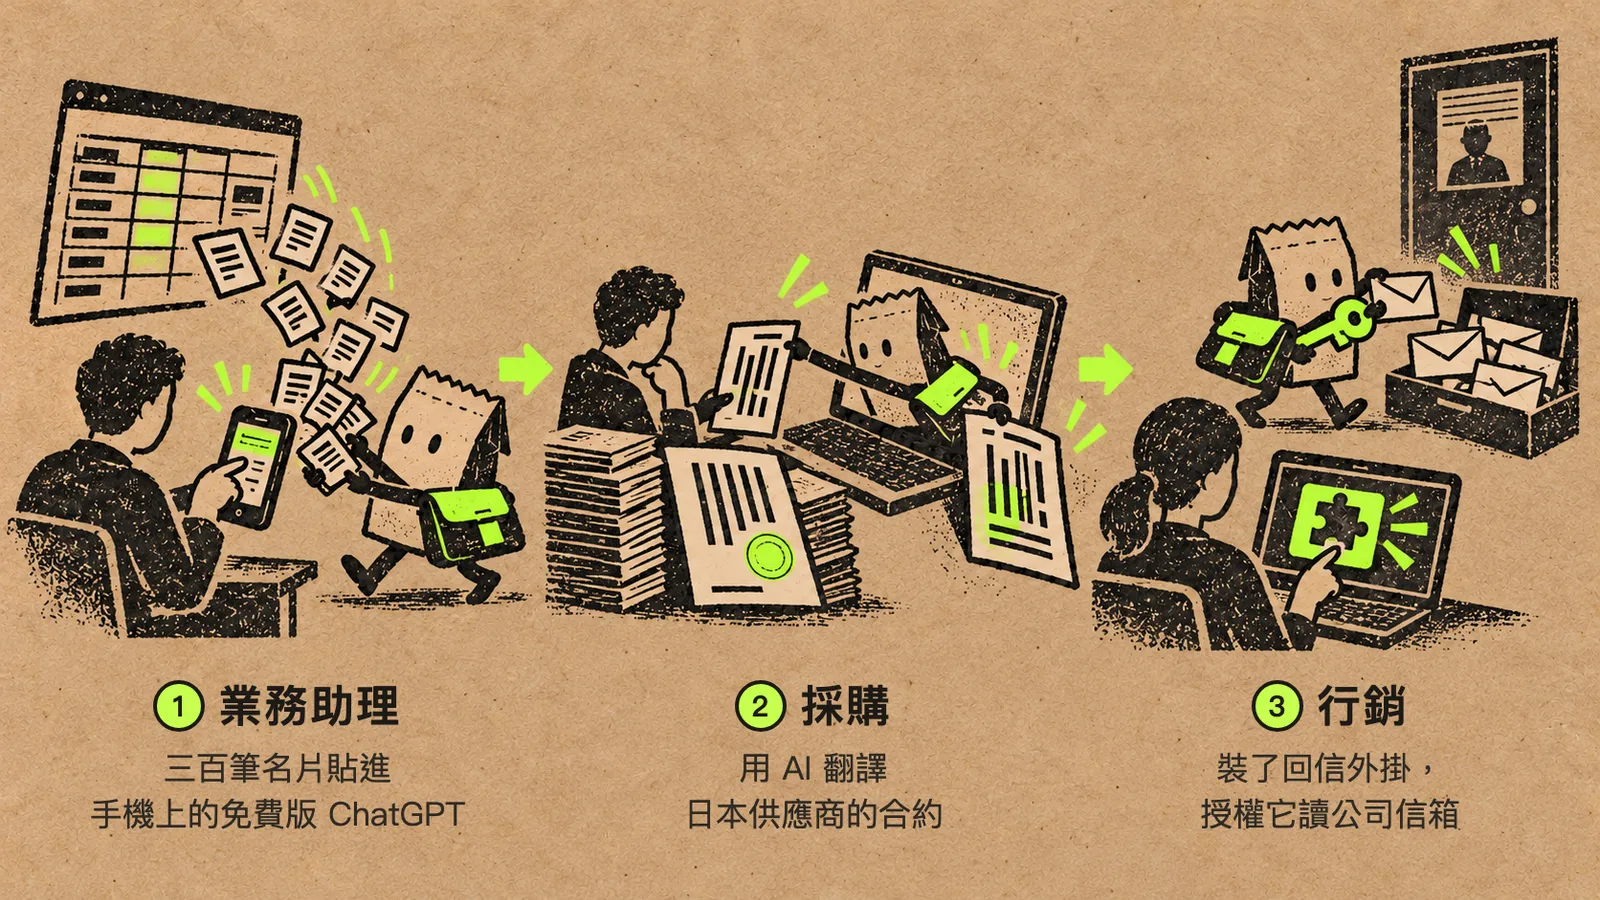
週五下午四點,你公司的業務助理要在下班前把三百張展會名片整理成客戶名單。她把掃描好的名片 Excel 整份上傳到自己手機上的免費版 ChatGPT。她請它刪掉重複的人、依產業分類,五分鐘就整理好了。
同一週,採購用 AI 翻譯了一份日本供應商的合約,看完譯文就回信確認了交期。行銷的同事則在瀏覽器裝了一個「AI 幫你回信」的外掛,並按下「允許」,讓它讀取公司信箱。
三個人都覺得自己在提升效率,也都沒問過任何人。這三件事,你是在同一個月裡陸續發現的。
- 合約:日本供應商回信說,你們確認的交期和合約第 7 條寫的不一樣,採購這才說合約是丟給 AI 翻的。
- 回信外掛:IT 在公司信箱的管理後台檢查第三方應用程式授權時,看到這個外掛被授權讀取行銷信箱的所有信件,還能代為寄信。業務寄報價時常常副本給行銷,所以這些報價信它也讀得到。
- 名片:業務助理在週會上順口提到,名單是用手機上的 ChatGPT 整理的,三百位客戶的姓名和電話因此存在她的私人帳號裡。
你想釐清這些事到底能不能做,才發現公司從來沒有一份文件寫過。
 三個人各自找來的 AI 工具,就像三個公司沒簽約的跑腿:名片、合約和信箱鑰匙都交出去了,主管卻不知道。
這就是 Shadow AI,中文也叫影子 AI。它很少出於惡意,多半是因為工具太好用,而公司又沒有提供替代方案。問題通常出在公司還沒決定怎麼管,員工就已經先用了。
可以把 Shadow AI 想成員工私下找來的跑腿。
員工把公司的文件交給一個公司沒簽約、也沒見過的跑腿去處理,事情很快就辦好了。但有四件事,公司既不知道,也管不到。
- 東西交出去之後放在哪裡:跑腿可能留一份影本,也可能拿給別人看。AI 工具也一樣,個人帳號的對話可能被拿去訓練模型,或經過人工審查。
- 收據和交件紀錄都在員工那裡:員工離職後,公司找不到這個跑腿,也不知道當初交過什麼給他。
- 員工順手給了跑腿一把鑰匙:拿到鑰匙的人能開的門,常常比員工以為的多。那個要讀整個信箱才能運作的外掛就是例子。
- 交回來的東西有沒有人驗收,公司也不知道:翻好的合約直接拿去回信,錯了也沒人發現。
比喻不成立的地方是,真的跑腿要付錢,公司也比較容易發現。AI 工具多半免費或很便宜,一個員工可能同時找了好幾個,公司更難察覺。所以 Shadow AI 要管的,是資料交給了誰、交出去之後誰看得到,而員工用 AI 這件事本身並不是問題。
Shadow AI 是什麼:公司不知道、也沒核准的 AI 使用
Shadow AI 指員工在公司不知情、沒有批准,也沒有被公司管理的情況下使用 AI 工具。Microsoft 的資安文件也這樣定義,還特別點出生成式 AI。防止資料外洩給影子 AI
它是 Shadow IT(影子 IT)的延伸。以前的影子 IT,是員工自己申請雲端硬碟、自己裝通訊軟體。影子 AI 比較麻煩,因為員工貼進去的內容會被模型讀取、處理。內容有時還會被保存下來,用在別的地方。
開頭的業務助理屬於下表的第一類,行銷同事的回信外掛則是第二類。
| 類型 | 例子 | 公司通常看得到嗎 |
|---|---|---|
| 個人帳號的聊天工具 | 用自己的 ChatGPT、Gemini、Claude 帳號整理報價、改簡報 | 幾乎看不到 |
| 瀏覽器外掛 | 自動摘要網頁、幫忙回信、翻譯整頁內容,例如 Grammarly 的 Chrome、Edge 外掛,除了改文法,也能用生成式 AI 幫你草擬回信 | 要看外掛清單才知道 |
| 既有軟體內建的 AI 功能 | 筆記、簡報、會議軟體新開的 AI 功能,例如 Notion 內建的 Notion AI,免費方案也能先試用 | 常常連 IT 都不知道已經開了 |
| 員工自己串的自動化 | 用個人帳號把信箱、表單接上 AI,例如在 Zapier 把 ChatGPT 接進自動化流程 | 出事了才知道 |
最後兩類最容易被忽略,因為員工並沒有「另外去找一個 AI 工具」。內建功能是公司原本在用的軟體多了一個 AI 按鈕,員工按下去而已。自己串的自動化,則是員工用自己的帳號把信箱或表單接上 AI,公司的系統裡看不到。
這也是影子 AI 在管理上最麻煩的地方。每個人用的工具、帳號和設定都不一樣。公司連誰在用什麼都不清楚,自然也很難訂出一套大家都適用的規則。
為什麼會出現影子 AI
員工私下用 AI,多半是因為公司沒有給可用的工具、申請了沒人回、沒發現軟體多了 AI 按鈕,或沒想到這樣用有風險。業務助理是下面第 1 種,採購和行銷同事是第 4 種。
- 沒有核准的工具可用:業務助理想快點整理名單,公司沒有提供帳號,她只好用自己手機上的免費版。
- 申請了沒人回:規範裡若寫了要申請,卻沒人處理,員工等不下去,就會回頭用個人帳號。
- 既有軟體自己多了 AI 按鈕:員工只是照平常的方式用軟體,並沒有意識到自己開了一個新的 AI 功能。
- 員工不知道資料去了哪裡:採購和行銷同事都覺得自己只是在用工具,沒想過內容會被保存,或權限會比預期大。
所以規範要先處理前兩種:提供核准的工具,並寫清楚申請找誰、多久回覆。
Shadow AI 有多普遍
比多數主管以為的普遍。Microsoft 2024 年的調查裡,在工作上用 AI 的人有 78% 自備 AI 工具上班,中小企業更高,有 80%。另外兩項資料則看得出出事的代價。
| 來源 | 調查範圍 | 和這篇有關的數字 |
|---|---|---|
| Microsoft 與 LinkedIn〈2024 Work Trend Index〉(2024 年 5 月發布) | Edelman Data & Intelligence 在 2024 年 2 月 15 日到 3 月 28 日,訪問 31 個市場、31,000 名知識工作者,台灣在樣本內 | 75% 的知識工作者(主要用電腦處理資訊的上班族)在工作上用生成式 AI;78% 的 AI 使用者自備 AI 工具上班,中小企業更高,有 80%;52% 在工作上用 AI 的人,不太願意承認自己在最重要的工作上用了 AI |
| IBM〈Cost of a Data Breach Report 2026〉(2026 年 7 月發布) | IBM 委託的研究機構 Ponemon Institute 調查全球 602 家在 2025 年 3 月到 2026 年 2 月間發生資料外洩的組織 | 發生外洩的組織裡,涉及員工使用未核准 AI 的比例,從前一年報告的 20% 升到 43%;這類外洩平均造成 539 萬美元的損失,前一年同類事件是 463 萬美元。在發生過 AI 相關資安事件的組織裡,68% 沒有管理 AI 使用的政策,92% 沒有適當控管誰能存取 AI |
| 三星電子內部備忘錄(2023 年 5 月,Bloomberg 報導) | 媒體報導的單一事件 | 工程師在 4 月把內部原始碼上傳到 ChatGPT;三星隨後禁止員工在公司裝置與內網使用生成式 AI 工具 |
IBM 的數字只來自發生過外洩的組織,不能當成所有企業的比例。
Microsoft 的調查裡,最值得主管注意的是 52%。在工作上用 AI 的人裡,超過一半不太願意承認自己在最重要的工作上用了 AI。這代表你直接問「有沒有人在用」,得到的答案很可能比實際少。
三星的事件也常被拿來當「所以要全面禁止」的例子。但照 Bloomberg 的報導,三星禁止的範圍是公司的電腦、平板、手機與內部網路。備忘錄也寫明這是暫時措施,要等到能安全使用生成式 AI 的環境建好為止。所以它比較像是先踩煞車,而不是永久禁止。
Shadow AI 的四種風險
回到跑腿的比喻,四種風險剛好就是公司管不到的那四件事。
1. 東西交出去之後放在哪:資料可能被拿去改善模型,或被人工審查
個人帳號和企業方案的資料處理條款差很多。依 OpenAI 的說明,個人版 ChatGPT(Free、Plus、Pro)的內容可能會被用來訓練模型。要到「資料控制」裡關掉「為所有人改善模型」才會停止。
ChatGPT Business、Enterprise、Edu 與 API(讓程式直接串接 ChatGPT 的介面),輸入和輸出預設不會拿來改善模型。OpenAI 說明中心
Google 的 Gemini 應用程式隱私說明則寫到,部分對話會經過人工審查。所以它請使用者不要輸入不想讓審查員看到的機密資訊。用公司或學校帳號時,則可能適用不同的資料處理條款。Gemini 應用程式隱私權中心
回到開頭的業務助理。她貼進去的三百筆名片,包含姓名、電話、公司職稱,這些都是個人資料。就算她記得關掉訓練設定,資料也已經離開公司,存在一個公司管不到的帳號裡了。
2. 收據和交件紀錄在員工那裡:對話紀錄跟著人走
員工用個人帳號時,對話紀錄、上傳的檔案和自訂的指令,都存在他自己的帳號裡。所以他離職時,公司沒有辦法收回這些資料,也查不到他當初貼過什麼。例如業務助理如果下個月離職,那三百位客戶的名單就跟著她的帳號一起走了。
企業方案通常會有管理後台,可以停用帳號、設定保存期限。個人帳號沒有這種管理後台。
3. 給出去的鑰匙:外掛與 agent 的權限,常常比員工以為的大
agent 指的是會自己決定下一步、直接動手操作系統的 AI,例如自己讀信、自己回信。員工裝在自己電腦上、用 LINE 傳話指揮的 OpenClaw 就是一例。公司能不能讓員工用,可以看 OpenClaw 是什麼。
行銷同事裝的回信外掛,要運作就一定得讀取信箱。但它能讀多少信、會不會把信件內容送到外掛廠商的伺服器、會不會被某封信裡藏的指令帶偏,員工在按下「允許」時通常都沒想過。
例如某封客戶來信裡藏了一段寫給 AI 看的指令,外掛就可能照著做,把信箱裡的報價信轉寄出去。把惡意指令藏在信件或網頁裡、讓 AI 做出使用者沒要求的事,這種攻擊叫做 prompt injection。細節可以看 Prompt Injection 是什麼。
4. 交回來的東西沒人驗收:產出沒經過核對就用出去
開頭那份合約就是這樣出事的。採購照著 AI 的譯文回信確認交期,結果和合約第 7 條的原文對不上,要等供應商來信才發現。如果翻錯的是交貨責任或罰則,後果通常要由公司承擔。
AI 翻譯可能單純翻錯,也可能是大型語言模型(LLM)很有把握地寫出原文沒有的內容。後者叫做 AI 幻覺,成因和對策我在 AI 幻覺是什麼有完整說明。
已經發生的三件事,這週先收拾
規範要花幾週才訂得出來,但開頭那三件事已經發生了。所以這週就要先動手收拾。
- 名片資料:請業務助理刪掉那段對話和上傳的檔案,並在個人帳號裡關掉「為所有人改善模型」。刪掉之後,服務商那邊可能還會保留一段時間才真正刪除,所以這一步只能減少之後的風險。名單裡有三百位客戶的個資,要不要通知客戶,可以先問公司的法務或顧問。
- 回信外掛:先請行銷同事從瀏覽器移除這個外掛。再請管理公司信箱的人,到 Google Workspace 或 Microsoft 365 後台停掉它的授權。位置和停用方式見怎麼發現公司裡的影子 AI。後台通常只列出它被授權的權限範圍,查不到它實際讀了哪幾封。所以要把它能存取的範圍(包括副本給行銷的報價信)列出來,交給你判斷要不要通知客戶。
- 翻譯的合約:請懂日文的同事或法務,把已經回覆過的交期和關鍵條款重新核對一次,有出入就發更正信給供應商。
收拾完眼前的事,接下來才是決定以後怎麼管。
全面禁止、放任,還是訂規範
比較實際的做法,是提供核准的工具,再訂一份規範;全面禁止和放任這兩種反應,各有常見的後果。
| 做法 | 短期效果 | 常見的後果 |
|---|---|---|
| 全面禁止 | 公司裝置上看起來沒人在用 | 員工改用自己的手機和網路,公司反而更看不到;有些人會表面配合、私下照用;像業務助理用的本來就是自己的手機,禁用公司裝置也擋不到她 |
| 放任 | 大家效率提高 | 資料流向幾十個不同的服務,出事時查不出源頭 |
| 提供核准的工具,並訂一份規範 | 需要一點預算和一份文件 | 員工有了公司帳號,就少了用個人帳號的理由;剩下的例外,也有規則可以判斷 |
我會把 Microsoft 2024 年調查裡的 78% 和 52% 放在一起看。78% 的人自備 AI 工具,代表需求是真的;52% 不太願意承認,代表你直接問會低估。這時候再下禁令,我猜願意講的人只會更少。與其禁止員工用 AI,不如讓他們在公司看得到的地方用。
這條路的前半段是提供工具。至於要買哪一種企業版,我在企業版 AI 助理怎麼選另外整理過。裡面比了 ChatGPT、Microsoft 365 Copilot 和 Gemini 的資料條款與管理功能。
後半段是規範要怎麼寫,員工才真的會照著做。
改前改後:一句話規範,和員工查得到答案的規範
很多公司的 AI 規範只有一句:
請勿將公司機密資料輸入任何 AI 工具。
這句話沒有錯,但員工遇到實際情況時,得自己判斷什麼算機密、什麼算 AI 工具,結果通常偏向「應該沒關係吧」。
要改成員工真的能照著做的版本,至少要有三個部分。
- 資料分級:哪些資料可以放進哪一種工具,下面這張表就是範例。
- 核准工具清單:列出公司已經買好、設定好的工具與帳號,以及要申請新工具時該找誰、多久會回覆。
- 情境判斷:把員工最常遇到的情況,直接寫出答案。
資料分級可以先從這四級開始。
| 資料等級 | 例子 | 核准的企業版工具 | 個人帳號的 AI 工具 |
|---|---|---|---|
| 公開 | 官網內容、已發布的新聞稿、產品型錄 | 可以 | 可以 |
| 內部 | 會議紀錄、內部流程文件、未公開的簡報草稿 | 可以 | 不可以 |
| 機密 | 報價與底價、合約、原始碼、設計圖、財務資料 | 須經部門主管同意,並只用核准工具 | 不可以 |
| 個人資料 | 客戶與員工的姓名、電話、Email、身分證號 | 可以,但只放完成這件工作需要的欄位(例如整理名單只需要姓名、公司、電話);身分證號、病歷這類敏感欄位先刪掉或遮掉 | 不可以 |
這張表比行政院 2023 年給公部門的〈使用生成式 AI 參考指引〉寬鬆。指引規定機密文書不用生成式 AI。個人資料也只有在不連外的地端模型(裝在自己機房的模型)裡才能用。而多數企業用的是雲端的企業版工具,前提不同。
也因為沒有現成的標準可以照抄,哪一級資料可以進企業版、哪一級連企業版都不能進,要由公司自己寫清楚。指引裡「未經確認的產出不能當成決策的唯一依據」(第五點)和「應適當揭露」(第六點),則可以直接借來寫進規範。
拿開頭的三個情境,分別用兩個版本來判斷一次。
| 情境 | 一句話版本能回答嗎 | 改寫後的版本怎麼回答 |
|---|---|---|
| 把三百筆名片貼進免費版 ChatGPT 整理 | 員工會想「名片不算機密吧」,答不出來 | 名片是個人資料,不能進個人帳號;請用公司核准的工具,只放整理名單需要的欄位 |
| 用 AI 翻譯日本供應商的合約 | 員工大概知道合約算機密,但機密就完全不能翻嗎?能用哪個工具?答不出來 | 合約屬於機密,經部門主管同意後用核准工具翻譯;翻譯結果由懂日文或法務的人核對關鍵條款 |
| 在瀏覽器裝「AI 幫你回信」外掛,並授權讀取信箱 | 規範只講「輸入」,沒講外掛,答不出來 | 會讀取公司信箱或檔案的外掛,一律先送 IT 審核;審核通過前不安裝 |
三個情境,一句話版本都沒有給出員工能照著做的答案。規範的價值,在於員工遇到狀況時能自己找到答案,不必每次都去問主管,也不必自己賭。
AI 使用規範骨架:七個項目
這份骨架有七個項目,可以直接複製,再改成你公司的內容。篇幅控制在兩頁以內,太長通常沒人讀完。
| 項目 | 要寫什麼 | 常見的漏洞 |
|---|---|---|
| 1. 目的與適用範圍 | 為什麼訂這份規範、適用哪些人(含約聘、外包) | 忘了外包商與實習生 |
| 2. 資料分級 | 上一節那張表,公開、內部、機密、個人資料各舉三個公司內的真實例子 | 只寫分類名稱,沒有例子 |
| 3. 核准工具與帳號 | 工具名稱、用公司帳號登入、誰負責開通與停用 | 沒寫離職時帳號怎麼收回 |
| 4. 需要申請的用途 | 處理機密資料、裝外掛、把 AI 接上公司系統、對外發布 AI 產出的內容 | 申請了沒人回覆,員工只好自己來 |
| 5. 產出的核對與標示 | 哪些產出要人核對後才能用(合約、報價、對外公告);給客戶的內容要不要標示 | 只說「要核對」,沒說由誰核對 |
| 6. 常見情境 Q&A | 五到十個員工最常問的情況,直接寫出答案 | 情境寫得太抽象 |
| 7. 負責人與檢查週期 | 誰維護這份規範、多久更新一次、違反時怎麼處理 | 訂完就沒人再看 |
第 4 項「需要申請的用途」裡的「把 AI 接上公司系統」要特別寫出來。因為員工用 AI agent 或自動化工具去讀取公司系統時,權限要怎麼給,和單純聊天是兩回事。哪些動作要人確認,也要先想好。分級的做法可以看 AI agent 的權限與人工確認怎麼設。
另外,如果員工是自己用 AI 做出小工具或網頁,直接拿來收客戶資料,判斷方式可以看 Vibe Coding 是什麼。
如果客戶的問卷或公部門標案開始問你 AI 治理,這份規範的條款怎麼對到人工智慧基本法,可以看人工智慧基本法是什麼。想把這份規範做成可以稽核的管理制度,則可以看 ISO 42001 是什麼。
怎麼防範影子 AI:第一個月先盤點,再公布規範
防範影子 AI 要先知道大家現在在用什麼,才知道該核准哪些工具,所以我建議第一個月先盤點,再公布規範。
怎麼發現公司裡的影子 AI
發現影子 AI 要把幾種做法合起來看,因為每一種都有看不到的地方;越前面的越容易做。
- 匿名問卷:問員工在用哪些 AI 工具、用在什麼工作上、用的是個人帳號還是公司帳號。問卷一定要匿名,並說明目的是提供更好的工具,而不是抓人。我的判斷是,Microsoft 調查裡那 52% 不太願意承認的人,要確定不會被懲罰才比較可能講。問卷看得到私人手機上的使用,但看不到沒回答的人。
- 報帳與信用卡上的 AI 訂閱:請財務查有沒有 ChatGPT、Claude、Gemini 這類服務的扣款或報帳單。財務看得到用公司卡或報帳的訂閱,看不到免費版,也看不到員工自費、沒報帳的 Plus 這類方案。
- 瀏覽器擴充功能清單:公司的 Chrome 如果已經登記到 Admin console 管理,並開啟瀏覽器報告,就能在後台查。路徑是「Devices > Chrome > Reports > Apps & extensions usage」,報告會列出每個擴充功能的安裝數量與權限數量。報告可以匯出成 CSV,你也能在這裡直接封鎖擴充功能。資料最多可能要 24 小時才出現。員工私人的瀏覽器和手機不在報告裡(官方說明)。
- Google Workspace 的第三方應用程式授權:管理員先到 Admin console 的「Security > Access and data control > API controls」,點「Manage App Access」。再在「Accessed apps」那一區點「View list」。清單會列出哪些應用程式存取過公司的 Google 資料、有幾位使用者在用,以及各自要求的權限範圍。應用程式授權後約 24 到 48 小時才會出現。要停掉某個應用程式,就把存取權改成「Blocked」,它就不能再讀公司的 Google 資料。這份清單只列權限範圍,查不到外掛實際讀了哪幾封信(官方說明)。
- Microsoft 365 的第三方應用程式授權:管理員到 Microsoft Entra 管理中心,點「Entra ID > Enterprise apps > All applications」。選一個應用程式,再點「Permissions」。其中「Admin consent」與「User consent」兩個分頁,分別列出管理員和使用者同意過的授權。使用者自己同意的授權,在入口網站裡不能撤銷。要撤銷得改用 Microsoft Graph 或 PowerShell(官方說明)。
- 公司網路與電腦的連線紀錄:公司如果在用 Microsoft Defender for Cloud Apps 這套資安工具,可以把防火牆或 proxy 的紀錄接進去。裝了 Microsoft Defender for Endpoint 的 Windows、macOS 電腦,連線紀錄也能直接接。接好之後,在雲端應用程式目錄依「App category > Generative AI」篩選,就能看到公司連過哪些 AI 服務和它們的風險分數。你也能標記成核准或不核准。員工用私人手機走行動網路的使用,不在這些紀錄裡(官方說明)。
- 員工自建自動化用的 API 金鑰:請 IT 或會寫程式的同事,到公司在 OpenAI、Google Cloud 這類平台開的組織帳號後台,查有哪些 API 金鑰。看得到用公司帳號建的;員工用個人帳號建的,就只能靠問卷。
沒有 Defender for Cloud Apps 也沒關係。問卷、報帳紀錄、瀏覽器擴充功能清單,加上公司信箱後台的授權清單,就能看出大概的狀況。
第一個月怎麼排
第一個月的順序是先盤點、再選工具、最後公布規範。
- 第一週,盤點:發匿名問卷,同時請 IT 查上一節的授權清單、外掛清單和系統紀錄。
- 第二、三週,選定核准工具:從問卷裡挑出最多人在用的兩三種用途,找能涵蓋這些用途的企業版工具,並開好帳號。
- 第四週,公布規範並做一次說明:說明會用開頭那種真實情境來講,會比照著念條文有效。
之後每季回頭看一次。美國 NIST 的 AI 風險管理框架把「指定誰負責、怎麼持續管」列為核心功能之一。所以這件事要指定一個負責人,由他每季確認下面這幾件事。
- 新出現的 AI 功能:公司在用的軟體又多了哪些 AI 按鈕,要不要納入規範。
- 申請流程:有沒有人申請了卻沒人回,結果又回去用個人帳號。
- 情境 Q&A:這一季員工常問、卻還沒寫進去的情況,要不要補上。
回到開頭的三個人。你這一週要先照前面三件事,把名片資料、外掛授權和合約收拾好。之後再從問卷結果挑一種企業版工具,替需要的人開好帳號。
規範公布之後,業務助理整理名片要改用公司開好的帳號。採購翻譯合約前要先經過部門主管同意,譯文也要請懂日文的同事核對交期和交貨條款。行銷的回信外掛,則要先送 IT 審核才能裝。
這三種工作都還是交給 AI 去做,差別在於公司知道資料交給了誰、存在哪裡。一季後再發一次同樣的問卷,看用個人帳號處理公司資料的人數有沒有下降。
問卷做完後,你可能會發現大家最常拿個人帳號處理的是同一件重複的工作,例如每次展會後整理名片、建客戶名單。這時光是換一個工具通常還不夠。這類工作需要把 AI 接進公司既有的系統,可以參考我們的企業 AI 營運方案。
常見問題
員工自己付費買 ChatGPT Plus,用來處理公司資料可以嗎?
付費的個人方案,仍然是個人帳號。依 OpenAI 的說明,Plus 和免費版一樣,內容可能會被用來改善模型。預設不拿來改善模型的,是 Business、Enterprise 這類企業方案。
而且公司也沒有管理後台,可以收回個人帳號或查看紀錄。員工願意自己付費,代表需求很強,所以比較好的處理方式,是改由公司提供企業方案的帳號。
把 AI 工具的訓練設定關掉,就可以放心貼公司資料了嗎?
這只解決了其中一個風險。關掉之後,對話仍然存在員工的個人帳號裡,離職時會被帶走。
而且依 OpenAI 的說明,個人方案就算關掉訓練,只要使用者按了回饋,例如對回答按讚或倒讚,整段對話還是可能被拿去訓練。Gemini 的部分對話也可能經過人工審查。所以資料分級表裡「內部」以上的資料,還是應該只放進公司核准的工具。
公司只有二十個人、沒有 IT 人員,要從哪裡開始?
從一頁的資料分級表和一個核准工具開始就夠了。先用匿名問卷了解大家在用什麼,再選一個多數人需要的工具開公司帳號,然後把分級表和五個常見情境印出來,貼在公司內部。系統監控、外掛審核流程,可以等人數或風險變大之後再加。
AI 寫的內容,對客戶發布時要標示嗎?
台灣的人工智慧基本法沒有要求一般公司一律標示 AI 產出。所以我建議在規範裡直接寫明公司的做法,避免每個人自己決定。行政院給公部門的指引是「應適當揭露」。
企業可以依內容的性質區分。對外的合約、報價與公告,一律由人核對並負責。行銷文案、內部摘要要不要標示,則由部門主管決定,並寫進情境 Q&A。
參考來源
以下依官方文件與調查報告整理,ChatGPT、Gemini 各方案的資料處理條款、Notion AI 的方案內容與各家管理後台的選單路徑以官方頁面當下為準。
- Microsoft Learn:防止資料外洩給影子 AI
- Microsoft Learn:Step 1: Discover AI apps - Prevent data leak to shadow AI
- Microsoft Learn:View discovered apps on the Cloud discovery dashboard
- Microsoft Learn:Review permissions granted to enterprise applications
- Google Workspace 說明:Control which apps access Google Workspace data
- Chrome Enterprise 說明:View app and extension usage details
- Grammarly:Browser extensions
- Notion:Notion AI
- Zapier:ChatGPT (OpenAI) Integrations
- Microsoft WorkLab:2024 Work Trend Index:AI at work is here. Now comes the hard part
- IBM:Cost of a Data Breach Report 2026
- Baker Donelson:Ten Takeaways from IBM’s 2026 Cost of a Data Breach Report(律師事務所整理)
- IBM:2026 Cost of a Data Breach: AI-powered adversaries and the enterprise risk challenge
- Bloomberg:Samsung Bans ChatGPT, Google Bard, Other Generative AI Use by Staff After Leak(媒體報導)
- OpenAI 說明中心:How your data is used to improve model performance
- Google:Gemini 應用程式隱私權中心
- 國家科學及技術委員會:行政院及所屬機關(構)使用生成式 AI 參考指引
- NIST:AI Risk Management Framework